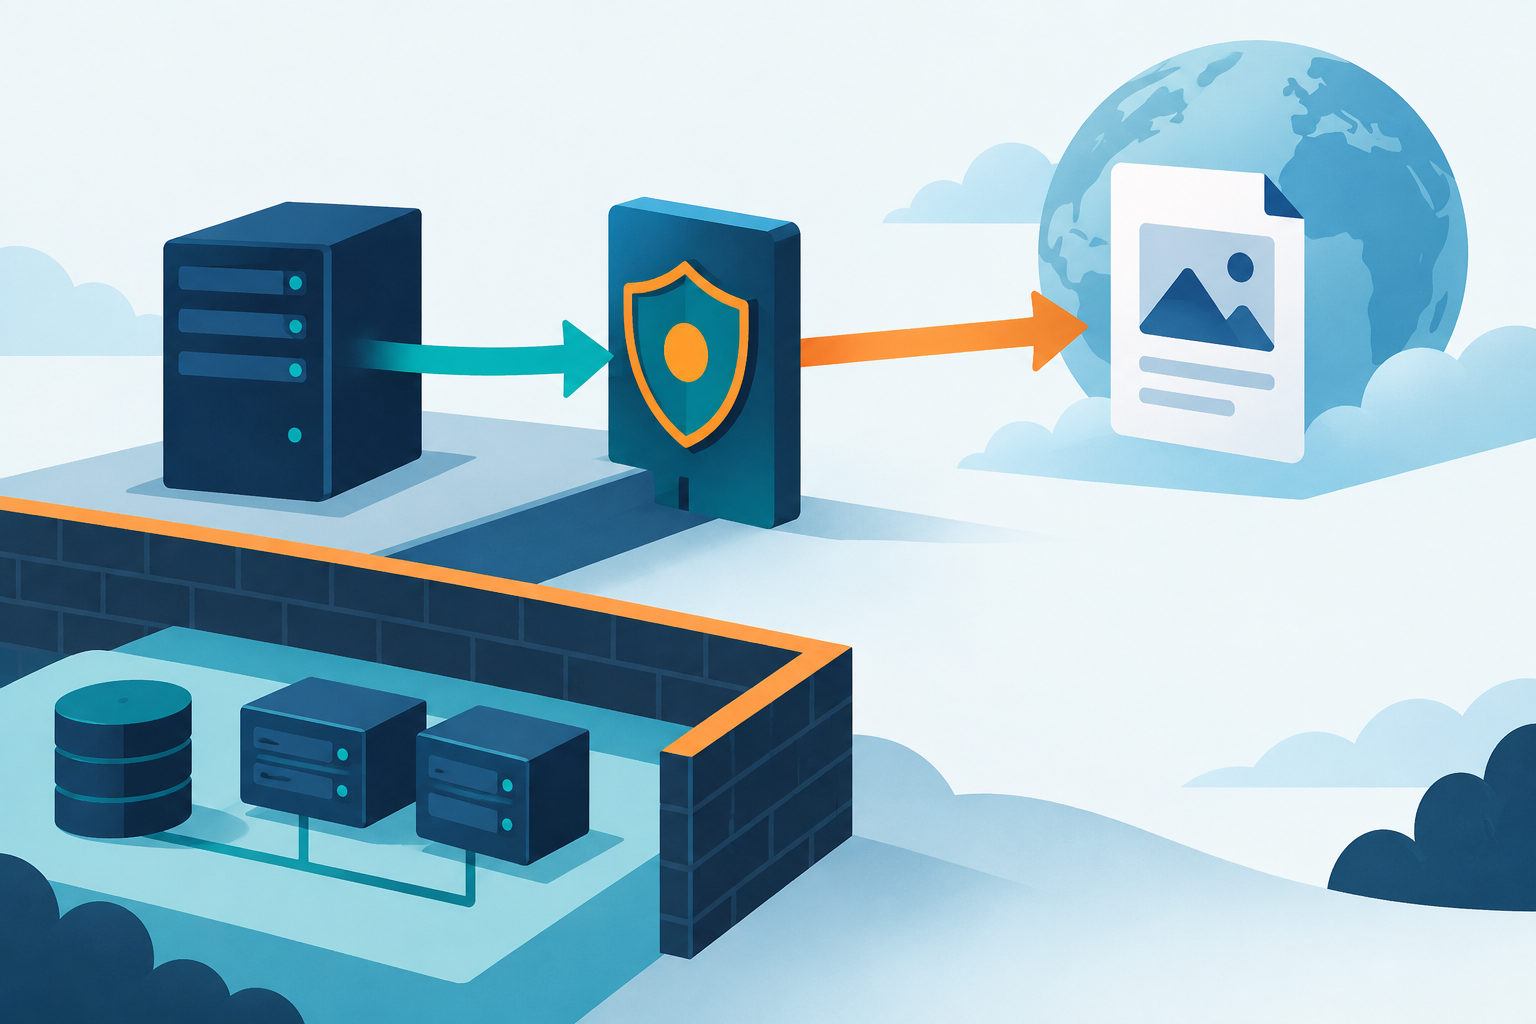
网站会代用户抓取图片、调用回调地址或连接外部API时,输入校验与实际连接必须理解同一个目标。仅在入口比较一段主机名字符串,并不能保证后续解析器和TLS验证代码使用了完全一致的解释。
公告揭示了什么边界问题
Node.js于2026年10月21日发布的安全公告列出DNS解析中的名称截断问题CVE-2026-105482,以及多个非规范IP表示相关的TLS名称验证问题。公告区分了各问题涉及的22.x、24.x和26.x分支,不能将整个公告的所有编号都套用到同一范围。
这里关注公告揭示的共同工程问题:校验、解析、连接与证书验证之间可能存在语义差异。是否影响自己的应用,应继续核对具体API、输入来源和运行构建,而不是看到使用Node.js就宣称已经被攻击。
沿服务端外连流程记录目标
| 阶段 | 应确认的事实 |
|---|---|
| 输入接收 | 哪些字段能够影响外连目标 |
| 解析与规范化 | 采用哪个受支持的实现和规则 |
| 策略判断 | 允许的主机、协议和目的地址范围 |
| 连接建立 | 真正连接的目标是否符合策略 |
| TLS验证 | 验证的身份是否对应实际目标 |
记录这些阶段是为了找出不一致,不是把含有凭据的完整URL复制进日志。敏感查询参数和令牌应按实际需要脱敏。
修复运行时,同时检查业务包装层
按官方公告和发行渠道更新到当前受支持、覆盖对应修复的构建,确认实际进程与部署镜像已更新。不要只升级开发机或构建工具,却让生产服务继续使用另一份运行时。
业务可能在标准库外再包一层字符串处理、域名白名单或自定义证书校验。运行时修复后仍应检查这些逻辑是否让不同阶段使用不同输入,尤其是跨服务传递目标时是否又重新解析。
回归测试应覆盖拒绝路径
在隔离环境准备普通允许域名、明确禁止目标、无效名称和规范化边界用例。预期结果由业务规则先行定义,确认程序对不支持的输入明确拒绝,而不是悄悄修改后继续连接。
测试还应覆盖重定向及再次解析后的策略执行,因为初始目标通过不代表后续目标自然合法。不要为了让老集成继续工作而关闭TLS身份验证;应与集成方修正不符合约定的输入。
边缘保护不能替代应用外连治理
高防CDN主要处理接入链路,应用主动向外建立的连接还需要自身策略与运行时维护。可结合入口清单标出外连功能,但不要用网站入口规则通过来证明外连安全。
在安全加速SCDN项目中,最终修复记录应包含受影响API、构建证据和回归结果。本文固定讨论2026年10月的公告;实际部署前仍需检查后续更新,避免把一次修复版本永久当作安全终点。
资料核对日期:2026年10月30日。本文由AI辅助整理,技术事实依据文内原始资料核对。示例与操作清单供实施参考;产品配置和软件维护状态以实施时的官方资料为准。
涉及漏洞与安全事件的文章,请结合文中来源、发布时间和厂商最新公告核对。产品配置与防护效果以实际业务验证为准;资料纠错可联系 support@waf.pro。