CDN 上线不代表源站已经隔离。本文用入口清单、回源身份校验和正反向测试,检查源站是否仍能被绕过访问。
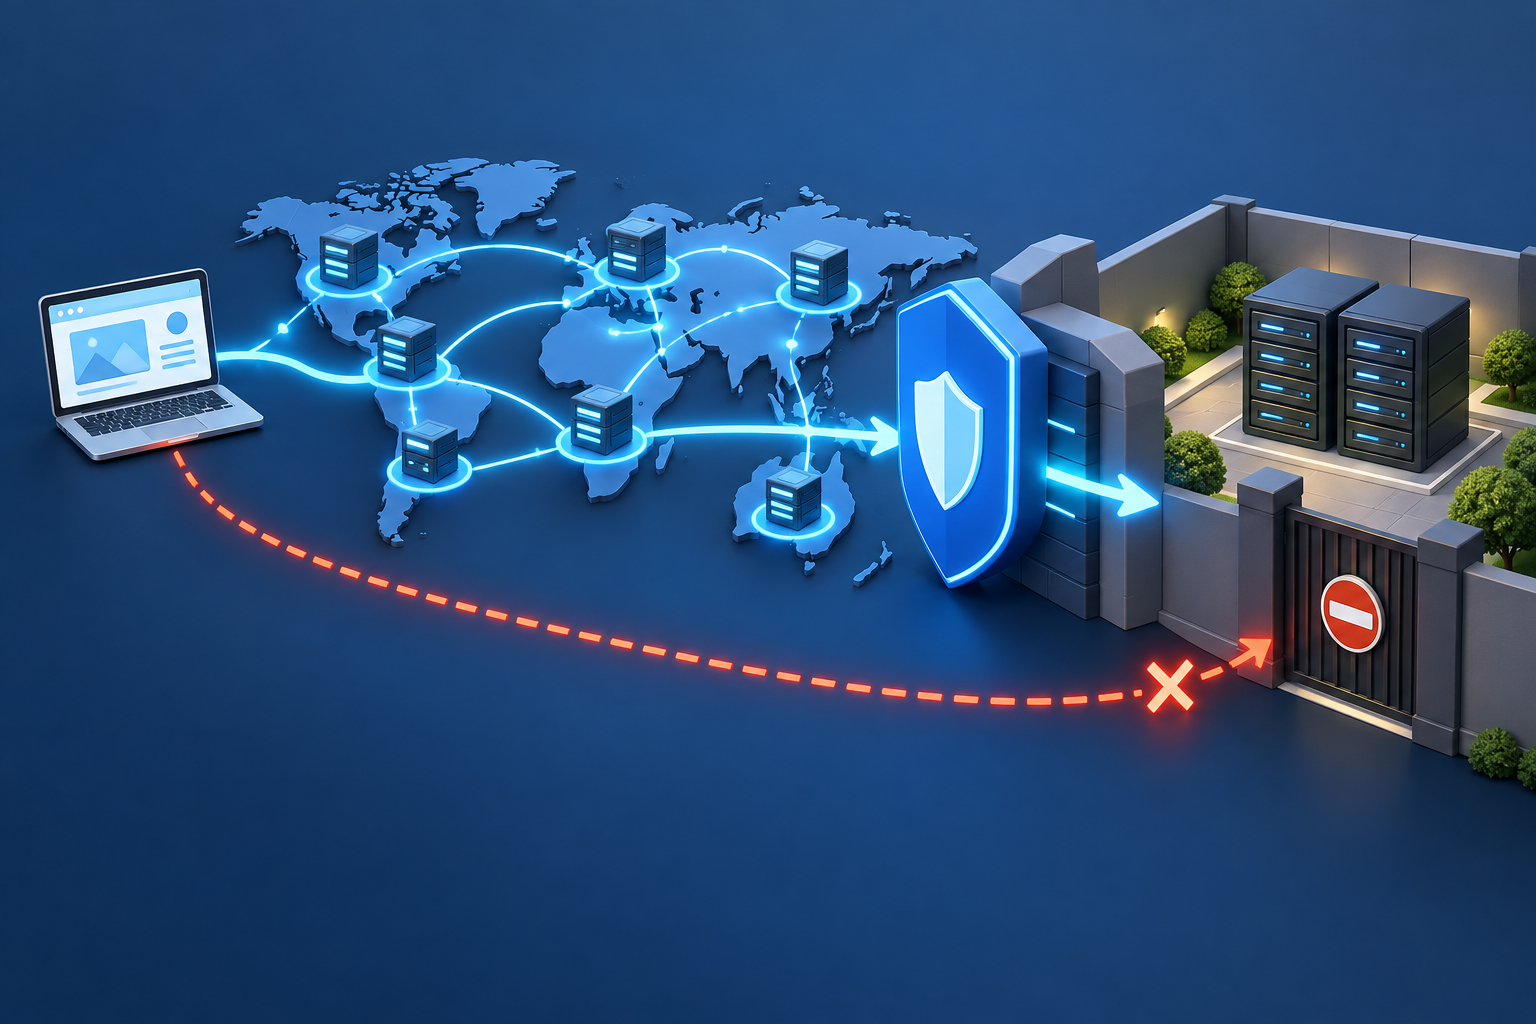
把域名解析到 CDN 后,访问日志变干净了,并不意味着源站已经安全。历史解析、遗留子域名或运维入口仍可能指向源站。防护验收应回答一个具体问题:外部请求能否跳过预定的边缘入口,直接得到业务响应?
先画清入口,再选择控制措施
建立一张入口表,列出业务域名、源站地址、监听端口、IPv4/IPv6、健康检查和管理通道。为每项标注负责人及保留理由。迁移时最容易遗漏的是旧负载均衡、临时测试域名和备用端口;只检查主站的 443 端口不足以代表整个站点。
网络层限制与回源身份认证应结合设计。以 Cloudflare 官方 AOP 文档为例,该功能通过客户端证书校验回源连接;共享证书只能说明连接来自其网络,更精确的隔离需要评估自有证书等方案。不同 CDN 的能力和配置方式不同,不能直接套用产品名称或默认配置。
一份可交付的验收记录
- 在变更前保存合法回源、监控探测与管理访问的样本,确认所需来源地址和认证方式。
- 先在测试环境验证限制规则,再按服务逐步上线。回源地址列表要有更新机制,并覆盖实际使用的地址族。
- 分别验证经过 CDN 的正常请求、未经认证的直连请求、备用入口和健康检查。直连应被拒绝或无法连接,正常业务应保持可用。
- 记录测试时间、入口、预期和实际结果。用请求标识关联边缘与源站日志,不在报告中保存访问令牌。
发生异常时怎样判断
如果用户访问失败而监控正常,应检查监控是否走了另一条放行路径;如果主域名正常而直连也正常,验收仍未通过。回滚应恢复上一版经过验证的配置,并保留限制范围,避免用全网放行掩盖配置错误。
本清单针对入口控制,不替代应用鉴权、补丁和主机加固。AI 配图只用于解释概念,不是实际网络拓扑。
参考:Cloudflare:Authenticated Origin Pulls。核对日期:2026年10月4日。
