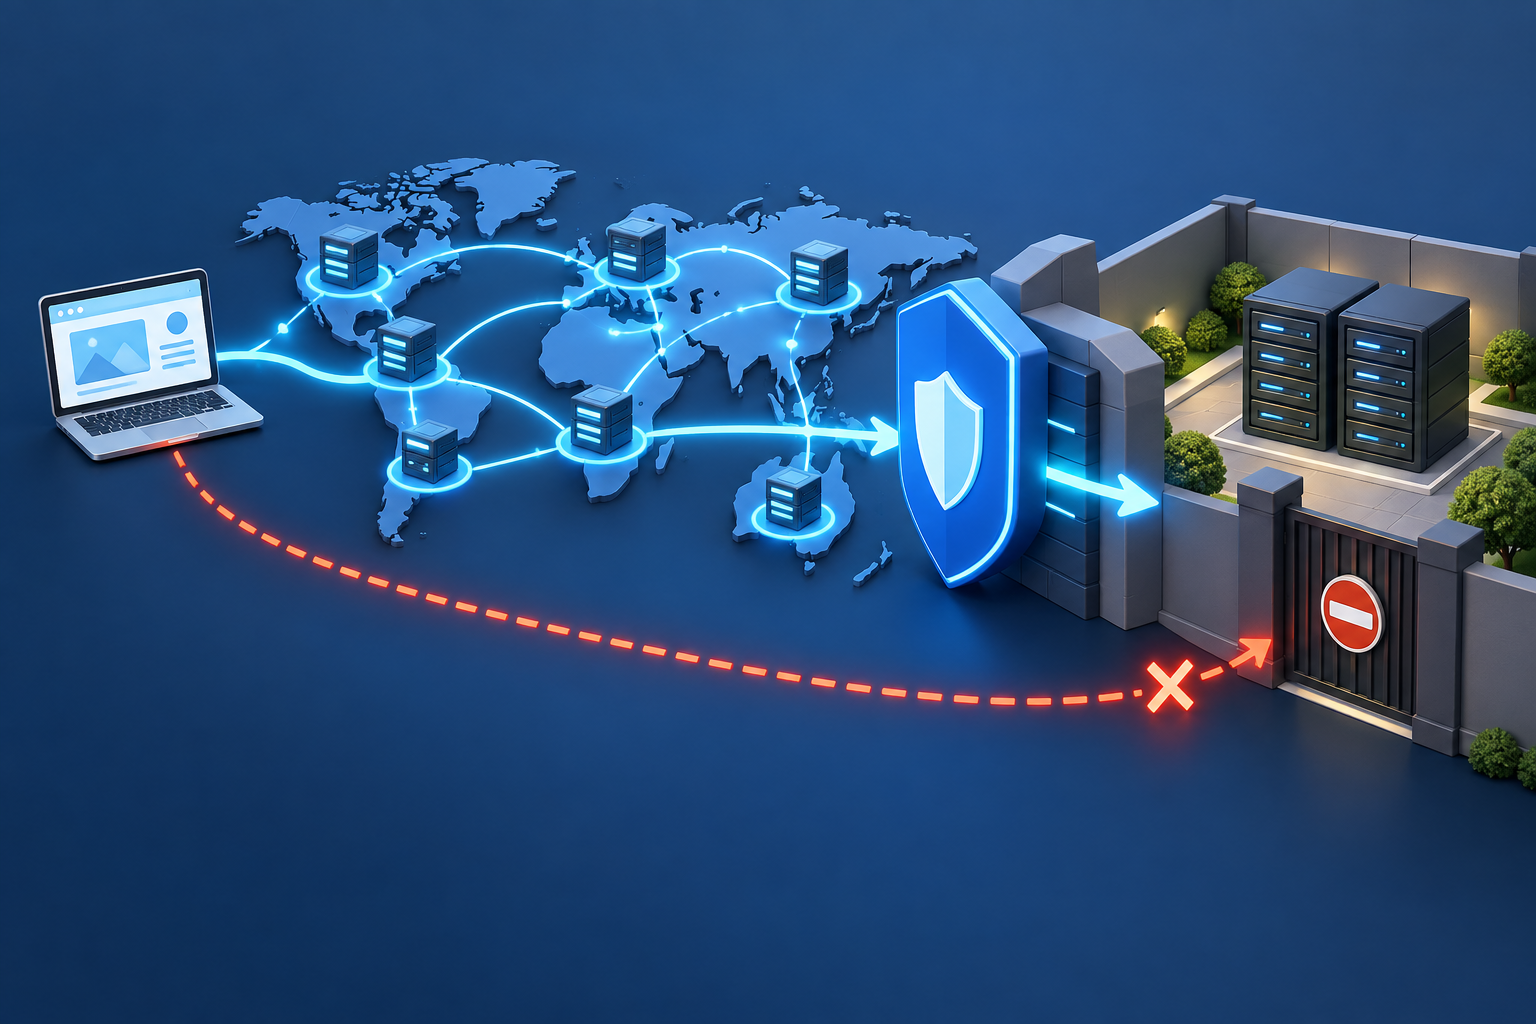
同一个业务可能同时包含官网、账号API、资源下载和自定义TCP或UDP服务。选择高防IP还是SCDN,不能只比较防护数字;应先把不同请求分配到明确的入口,再确认每个入口到源站的路径。否则会出现网页已接入安全加速,而另一条业务连接仍直接暴露的问题。
从协议清单开始分工
以一个包含官网和互动服务的平台为例,下表是方案讨论模板,不是已经部署的客户案例。每一行都需要补上实际域名、端口、责任人和验证方式。
| 入口 | 先核对的能力 | 业务验收结果 |
|---|---|---|
| 官网与公开资源 | HTTP/HTTPS接入、缓存、证书、应用防护 | 页面可用且资源更新正确 |
| 登录与业务API | 动态转发、鉴权兼容、限速与异常处理 | 登录状态和权限判断正确 |
| 自定义TCP服务 | 协议及端口转发、空闲连接和重连行为 | 完整会话成功,而不只是端口可通 |
| 实时UDP业务 | 报文转发、时延、丢包与会话恢复 | 正常交互满足业务目标 |
具体产品应按支持范围匹配。WAF.PRO的SCDN面向网站HTTP/HTTPS接入;高防IP转发需要分别确认协议、端口、业务带宽和防护配置。防护带宽不能当作正常业务可用带宽,区域套餐的适用条件也不能互相套用。
分别接入与串联接入是两种方案
不同业务入口可以分别接入合适的产品,再到各自源站。这种设计的关键是资产表完整:官网域名、API子域名和客户端内置地址都要登记,避免遗漏旧地址。
若希望把SCDN与高防IP串在同一条请求路径上,应让双方确认这种组合受到支持。讨论时把“浏览器→第一入口→第二入口→源站”逐跳画出来,标明每一跳的协议、证书校验名称、来源地址以及超时。增加一层代理会增加配置和排障环节,不能仅凭层数推断防护更强。
真实IP、身份和源站限制要一起核对
HTTP链路需要说明哪个组件生成客户端地址信息、下游信任哪些代理,不能让源站任意相信公网请求携带的转发头。非HTTP协议不一定有相同的传递机制,需按产品支持方式联调,不能直接照搬网站配置。
源站访问限制还要覆盖两类入口和运维通道。修改规则前保留管理入口及恢复方法,逐项验证合法回源,再收紧历史公网入口。若存在共享源站,必须核对其他业务是否仍依赖旧路径。具体源站验证可参考回源身份与源站保护检查。
故障时如何知道该找哪一层
为每类请求准备一个低影响的连通性检查,以及一个能代表真实业务的验收动作。网页使用页面加载与表单回执,API检查授权后的业务结果,长会话检查建立、空闲和恢复。每条记录应有时间、入口、目标业务、错误信息和相关日志位置。
如果高防入口可达但登录失败,应继续区分应用鉴权、限速、回源和数据库问题;如果网页正常而客户端连接失败,应回到自定义协议链路排查。不要用网站首页的200状态覆盖全部业务健康状态。
接入评估最终应形成一张可交接的职责表:谁维护入口、谁调整规则、谁保存日志、谁执行回滚。采购与技术验收使用同一张表,才能避免产品已经开通、业务仍存在空白入口的情况。
资料核对日期:2026年10月30日。本文由AI辅助整理,并依据文内原始资料核对;示例与建议流程不代表已执行的客户测试。产品配置和软件维护状态请以实施时的官方资料为准。
涉及漏洞与安全事件的文章,请结合文中来源、发布时间和厂商最新公告核对。产品配置与防护效果以实际业务验证为准;资料纠错可联系 support@waf.pro。
