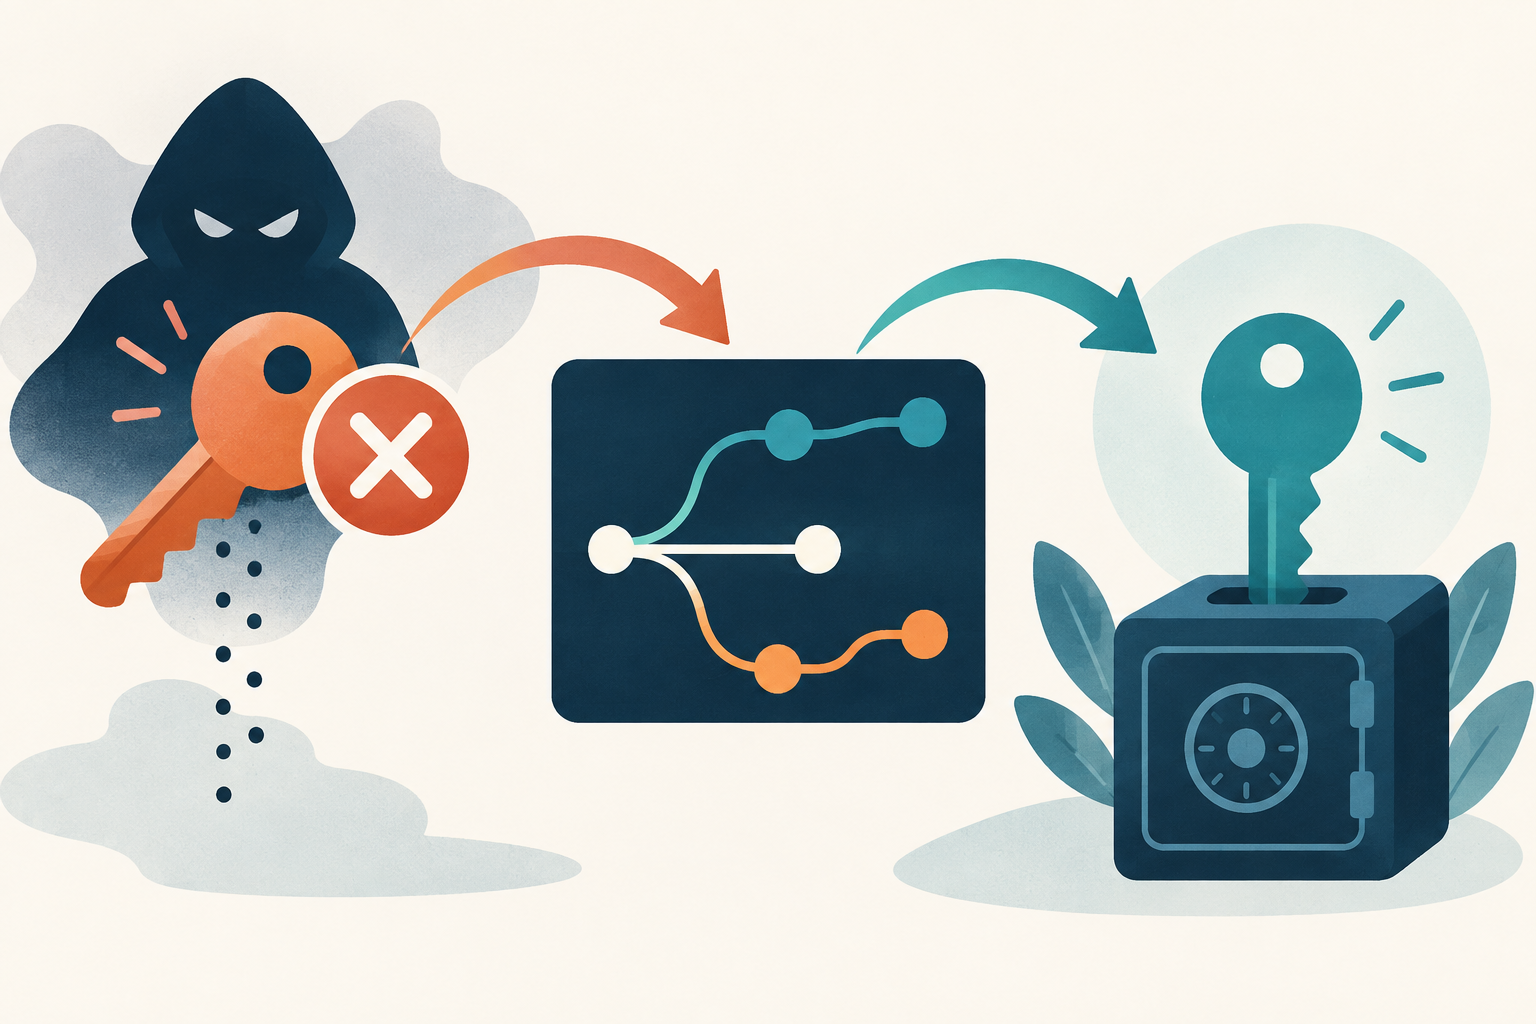
软件补丁可以阻止继续触发某个漏洞,却不能让已经泄露的信息自动失效。2014年的Heartbleed事件至今仍适合用来检查应急流程:团队是否把“修好程序”和“处理可能暴露的秘密”当作两个需要分别完成的任务。
原始公告说了什么
OpenSSL于2014年4月7日的公告说明,CVE-2014-0160源于TLS heartbeat处理缺少边界检查,可向已连接的客户端或服务器泄露内存内容,并列出当时受影响的1.0.1及1.0.2测试版本。文章中的版本仅用于历史识别,当前系统应采用受到支持且完成安全维护的构建。
内存泄露的实际内容取决于运行状态,不能把“存在受影响组件”直接写成“所有私钥均已被窃取”,也不能因为应用访问日志没记录异常就断定没有泄露。
识别真正使用该组件的进程
清单应覆盖对外TLS服务、向外建立TLS连接的程序、管理设备和内嵌组件。只查询操作系统的一个包版本,可能漏掉应用自带库、静态链接程序或仍在运行的旧实例。
同时记录每个实例在什么时间使用过相关构建、可以接触哪些秘密、暴露在哪条网络路径。网站边缘、源站和内部客户端的角色不同,应根据实际运行关系确定范围。
处置顺序决定新秘密是否仍会暴露
- 限制并修复存在泄露条件的入口,确认实际运行进程已更新。
- 根据受影响进程可接触的数据,评估证书私钥、凭据及会话等处置范围。
- 在受控且已修复的环境中生成和部署替代秘密,按签发方和系统机制撤销旧材料。
- 验证依赖方已经切换,旧秘密不再能够获得原有权限。
如果先更换密码或私钥,服务却仍保留泄露条件,新材料也可能再次暴露。因此各团队应共享修复与轮换的完成顺序,而不只是各自关闭工单。
证书、应用凭据和会话有不同生命周期
重新签发证书不等于数据库密码或用户会话已经失效。需要按系统设计确定哪些凭据可被进程读取、哪些会话需要重新建立,以及如何避免轮换导致长时间业务中断。
这类决定应依据暴露范围和证据,不做未经核实的全网泄露声明。对无法确认的范围保留不确定性和处理理由,既不要隐去风险,也不要把最大可能性当作已发生事实。
结案证明应落到旧材料的退出
除了包更新记录,还需要运行构建、证书或凭据替换、撤销结果、依赖恢复和残余旧实例检查。可对照泄露凭据轮换流程整理任务,明确谁负责每一种秘密。
在安全加速SCDN架构下,也应分别确认边缘和源站的TLS责任。网络入口防护不能代替受影响组件修复,补丁完成也不能自动证明历史暴露后的处理已经结束。
资料核对日期:2026年10月30日。本文由AI辅助整理,技术事实依据文内原始资料核对。示例与操作清单供实施参考;产品配置和软件维护状态以实施时的官方资料为准。
涉及漏洞与安全事件的文章,请结合文中来源、发布时间和厂商最新公告核对。产品配置与防护效果以实际业务验证为准;资料纠错可联系 support@waf.pro。