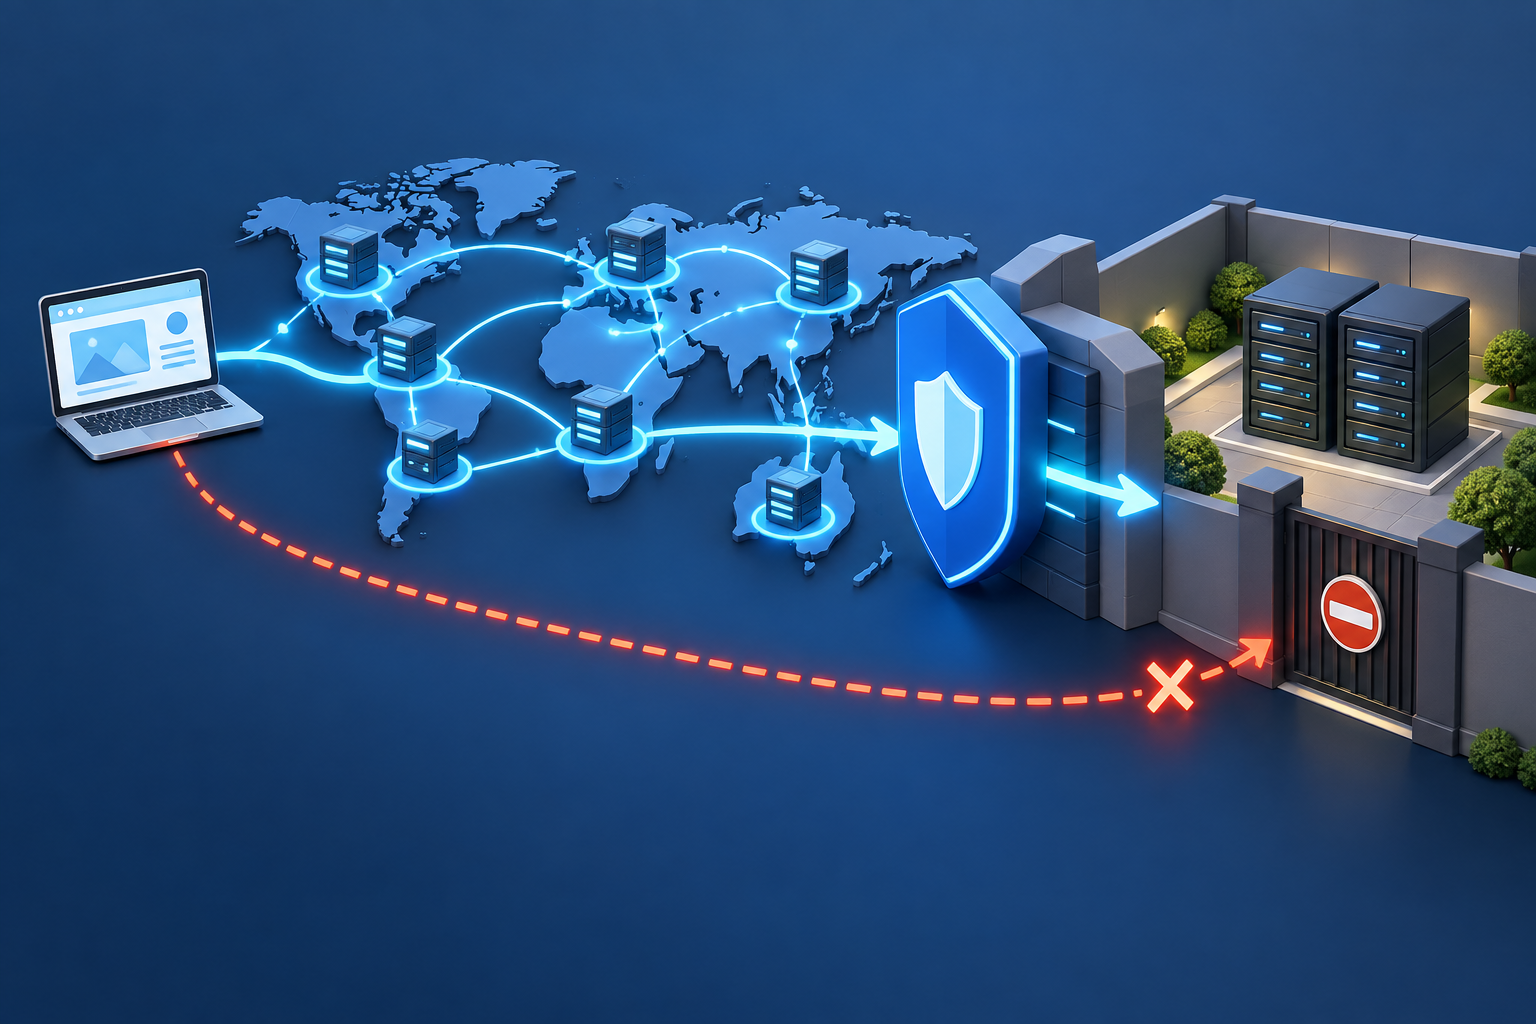
图片被其他网站引用,与付费文件被未授权下载,是两类不同问题。内容分发网络的防盗链规则可以限制一部分外部引用,但不能自动替代用户权限校验。选择方案前先确定:资源本来是否公开,链接是否允许分享,以及需要阻止的是额外流量还是越权访问。
Referer适合做什么
Referer规则按请求携带的来源信息进行判断,适合为公开图片等资源增加引用限制。腾讯云CDN防盗链文档提供了白名单及空Referer等配置项的说明。实际验收要覆盖页面引用、浏览器直接访问,以及因隐私策略而缺失来源信息的请求。
来源头可以缺失或被非浏览器客户端修改,因此Referer不是可靠的用户身份凭证。若把空来源全部拒绝,可能影响正常直链下载;若全部允许,也可能达不到预期的流量限制。应该根据业务路径决定,而不是一律勾选某个选项。
签名URL与业务鉴权各管一层
| 机制 | 主要回答的问题 | 仍需关注 |
|---|---|---|
| Referer规则 | 请求声明来自哪里 | 缺失、伪造与正常分享 |
| 签名URL | 链接是否按约定生成且仍有效 | 有效期内泄露、重放和撤销 |
| 业务权限 | 这个用户是否有权访问此文件 | 订单、租户、角色及权限变化 |
| 回源鉴权 | 边缘是否有权从存储取对象 | 不能据此证明访客已获授权 |
签名URL通常是持有即可使用的访问凭证,有效期内被转发仍可能被使用。有效期应覆盖正常播放或下载,也要考虑泄露窗口和长任务续传,不能机械地认为越短越好。密钥只应保留在可信服务端,不能嵌入公开网页脚本。
缓存命中时也要验证访问控制
先用有权限的测试账号访问,使资源进入缓存;随后用无权限账号、过期链接和缺少签名的请求分别测试。必须确认边缘直接返回内容时,所需校验仍然生效。签名参数是否进入缓存键,与签名是否执行校验是两个问题,需要按平台执行顺序设计并验证。
腾讯云COS的CDN加速说明区分回源与访问相关配置。私有存储桶允许CDN读取,并不意味着所有访客都已通过业务授权。不要仅凭源站私有,就判断分发后的链接一定私有。
给不同资源选择适度方案
- 公开宣传图片:可评估Referer限制与用量告警,接受正常分享需求。
- 登录后提供的资料:由业务端核对权限,再按需要生成短期访问链接。
- 购买后长期可访问的文件:明确凭证续期与权限撤销流程,测试续传体验。
- 敏感私有数据:优先明确访问身份、审计与隔离需求,不能仅靠隐藏URL。
上线后观察拒绝原因和用户失败反馈,避免把规则命中量当成唯一成绩。涉及用户内容时,还应结合缓存隔离检查确认不同账号之间没有错误复用。
作者:lgd。资料核对:2026-10-08。本文采用AI辅助整理;示例与配图用于说明方法,不代表本站实测数据。具体功能和限制请以所用产品的当前文档及配置为准。