一篇热门文章在缓存有效时访问很快,但刚过期或刚清理就使源站负载陡升。原因可能不是访客突然增加,而是原本由缓存承接的并发请求同时等待源站生成同一份内容。
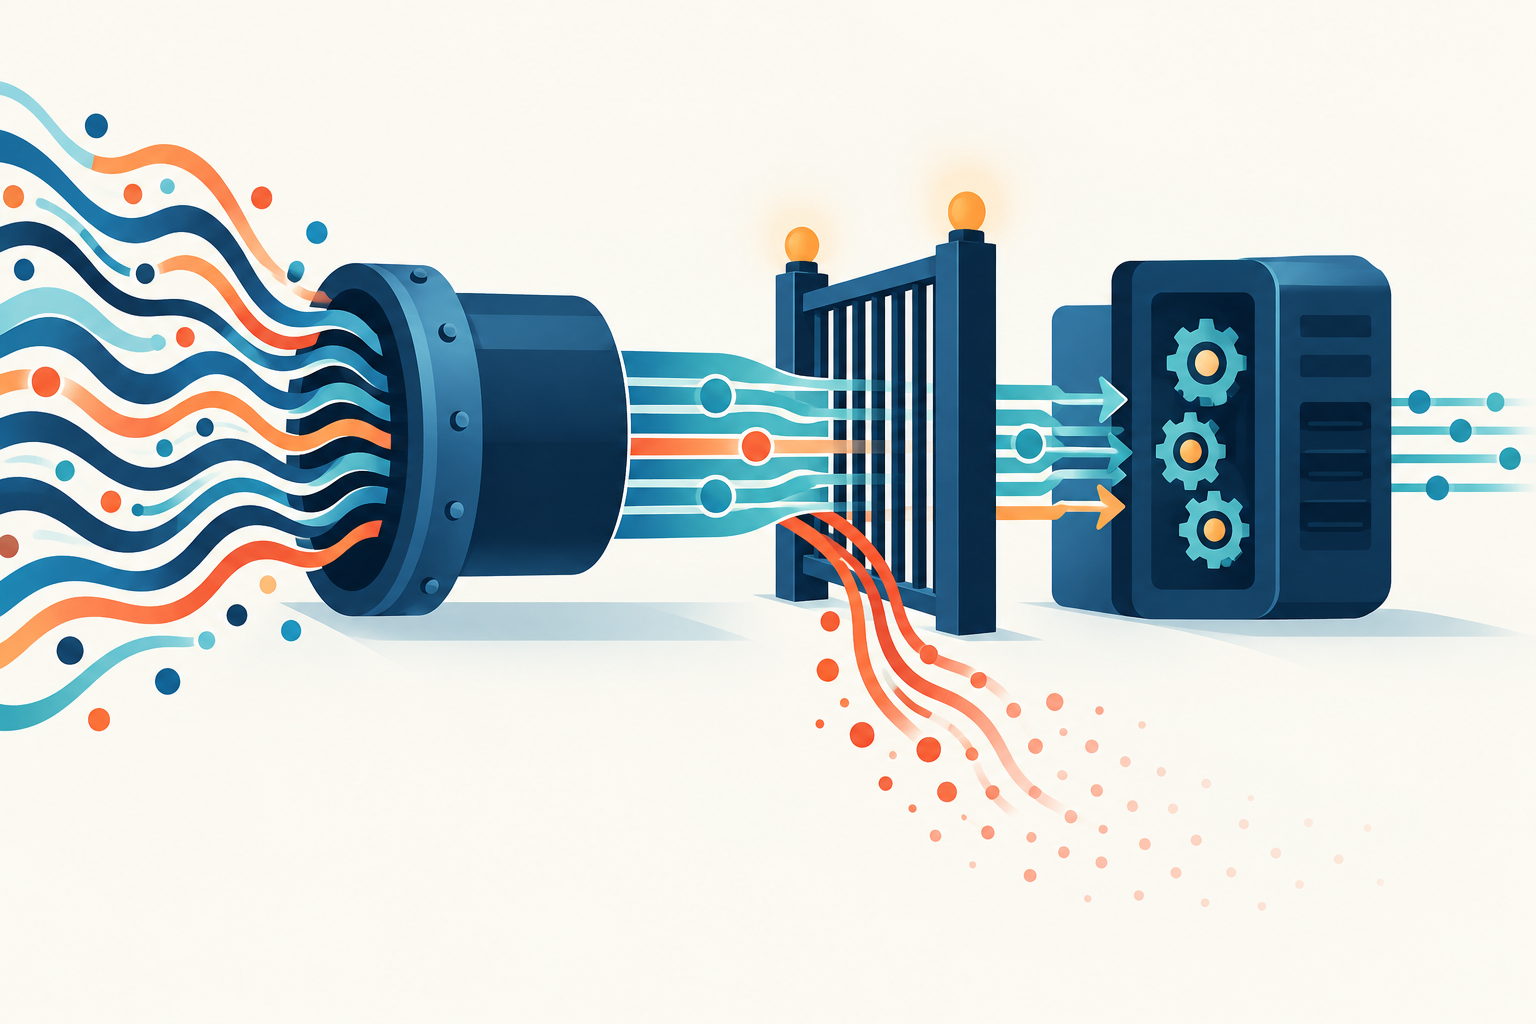
一次回源,是否能让其他请求等待结果
请求合并的基本思路是让同一可缓存对象的并发请求共用填充过程。以NGINX缓存锁为例,同一缓存键的新对象可以由一个请求填充,其他请求在一定条件下等待;相关超时设置会改变后续回源行为。这是具体实现的示例,并非所有CDN都采用相同机制。
采购或接入时,应询问产品是否支持此功能、作用于哪些缓存层,以及过期重验证与首次填充是否采用相同策略。不能只从控制台出现“缓存保护”四个字推导行为。
先确认大家等待的是同一个对象
如果每个访问都带不同的缓存键,即使正文完全一样,也可能无法合并。相反,错误地把身份或业务变量不同的请求合成一个对象,会产生数据隔离问题。
优化前应列出公开对象的有效变量,移除无业务意义的区分须经过验证。不能为了提高合并比例删除租户、语言或权限边界,也不能把登录响应强行纳入共享缓存。
等待有成本,超时要有明确结果
首个回源请求变慢时,等待者也可能变慢;首个请求失败时,产品可能重试、返回错误或采用其他策略。需要分别测试,而不是默认所有等待者都能拿到成功结果。
| 场景 | 应记录的证据 |
|---|---|
| 正常冷对象 | 客户端请求数与实际回源数 |
| 源站缓慢 | 等待时长、超时与新增回源 |
| 填充失败 | 错误传播和后续请求是否恢复 |
| 不同节点访问 | 合并是否只在局部生效 |
跨节点的多个填充请求未必说明功能失效,应先核对产品承诺的范围。
用受控并发验证,不在生产突然清空全站
准备一个可公开、无副作用的测试对象,记录源站生成次数和请求标识。先测单个冷请求,再在相同缓存状态下逐步增加并发,并同时观察源站资源与用户等待时间。
测试结束后检查是否所有成功响应都属于同一内容版本。降低回源数却向用户返回错误或旧的敏感内容,不能算通过验收。压测流量也应从常规业务报表中单独标记。
把它作为保护链的一环
请求合并主要针对重复工作。大量不同对象首次访问、不可缓存接口和源站本身的慢查询,仍需要容量、限流或应用优化。对于允许旧内容的公开页面,可单独评估旧副本回退,不能默认所有业务都允许过期数据。
接入高防CDN时,验收热点过期比只展示热缓存测速更有意义。结合防护与业务指标,确认正常用户在缓存状态变化时仍能完成访问。
资料核对日期:2026年10月30日。本文由AI辅助整理,技术事实依据文内原始资料核对。示例与操作清单供实施参考;产品配置和软件维护状态以实施时的官方资料为准。
涉及漏洞与安全事件的文章,请结合文中来源、发布时间和厂商最新公告核对。产品配置与防护效果以实际业务验证为准;资料纠错可联系 support@waf.pro。