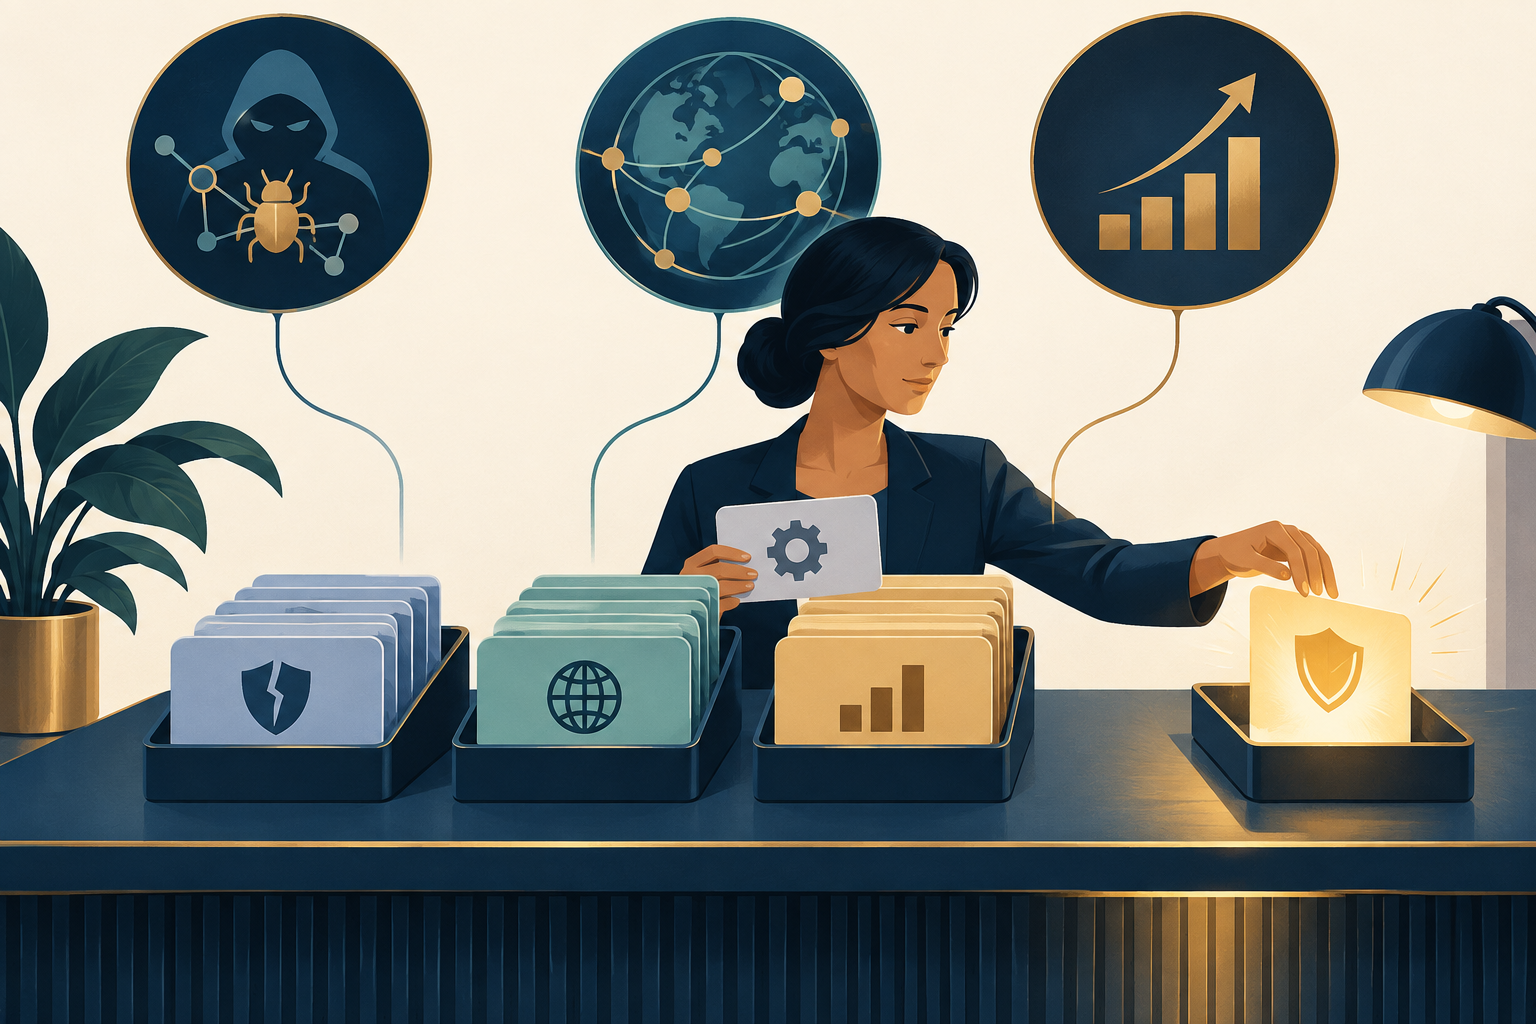
安全公告一次公布多个编号,运维团队容易把它们归成“同一个DNS问题”。但一项漏洞不满足利用条件,并不能证明同批其他问题也不适用。BIND在2024年2月13日公布的两类问题,恰好说明这种判断为什么需要拆开。
相似症状并不表示相同根因
CVE-2023-4408公告描述named解析特制DNS消息时计算复杂度过高,可能导致CPU负载异常,并明确涉及权威服务和递归解析器。相比之下,KeyTrap公告关注DNSSEC验证器的资源消耗。
两者都可能表现为解析服务受影响,但判断条件不同。不能因为一台服务器不承担DNSSEC递归验证,就直接把消息解析漏洞标为不受影响;也不能因为CPU升高就认定已经发生某一种攻击。
把一个笼统结论拆成两行
资产评估表至少包含漏洞编号、受影响构建、服务角色、适用条件、修复来源和证据。对同一实例,可以在不同编号下形成不同判断,而不是只有一个“DNS风险已处理”的复选框。
例如“这台机器只提供权威服务”是一项角色证据,对某些验证器问题有意义,却不能自动排除解析消息本身的缺陷。证据应与公告条件一一对应,不能跨漏洞重复套用。
补丁包需要映射到具体修复项
发行方可能用一个安全更新包修复多个问题,也可能回移植补丁而保留不同于上游的版本标识。应保存包构建和安全公告的对应关系,确认每个待处理编号都有明确覆盖。
历史公告里的版本范围用于核对当时事件;今天安装时应依据当前受支持分支和发行方维护状态。不要从一篇历史文章抽出首个修复版本,长期作为唯一标准。
运行验证比扫描标签更有说服力
更新后核对实际运行实例、启动来源和备用节点。若应用镜像或设备固件内嵌另一份实现,主机包更新不一定覆盖它。对于托管DNS,要求服务方提供针对具体编号的处理说明,避免只获得一句“系统已升级”。
可用性测试采用正常查询和受控性能基线,观察响应成功率、延迟与资源恢复。无需为了证明补丁而向生产服务发送攻击负载;扫描器结果也应结合构建证据解释。
把这种评估方式延伸到网站依赖
同批漏洞条件不同的情况同样会出现在Web服务器、运行时和代理软件中。把公告按根因与角色拆开,可以减少错误豁免,也能避免对不相关组件做无效紧急变更。
对使用高防CDN与安全加速的网站,DNS修复记录应与入口可用性测试关联,但不互相替代。最终结案应能回答“哪个运行实例的哪个编号,由什么修复覆盖”,再据此完成漏洞处置优先级管理。
资料核对日期:2026年10月30日。本文由AI辅助整理,技术事实依据文内原始资料核对。示例与操作清单供实施参考;产品配置和软件维护状态以实施时的官方资料为准。
涉及漏洞与安全事件的文章,请结合文中来源、发布时间和厂商最新公告核对。产品配置与防护效果以实际业务验证为准;资料纠错可联系 support@waf.pro。