请求被源站拒绝,本来可能只影响发起它的客户端。如果中间缓存把这个错误结果当成普通资源保存,后续正常访客也可能连续拿到错误页。此时带宽并不一定很高,服务却已经不可用。
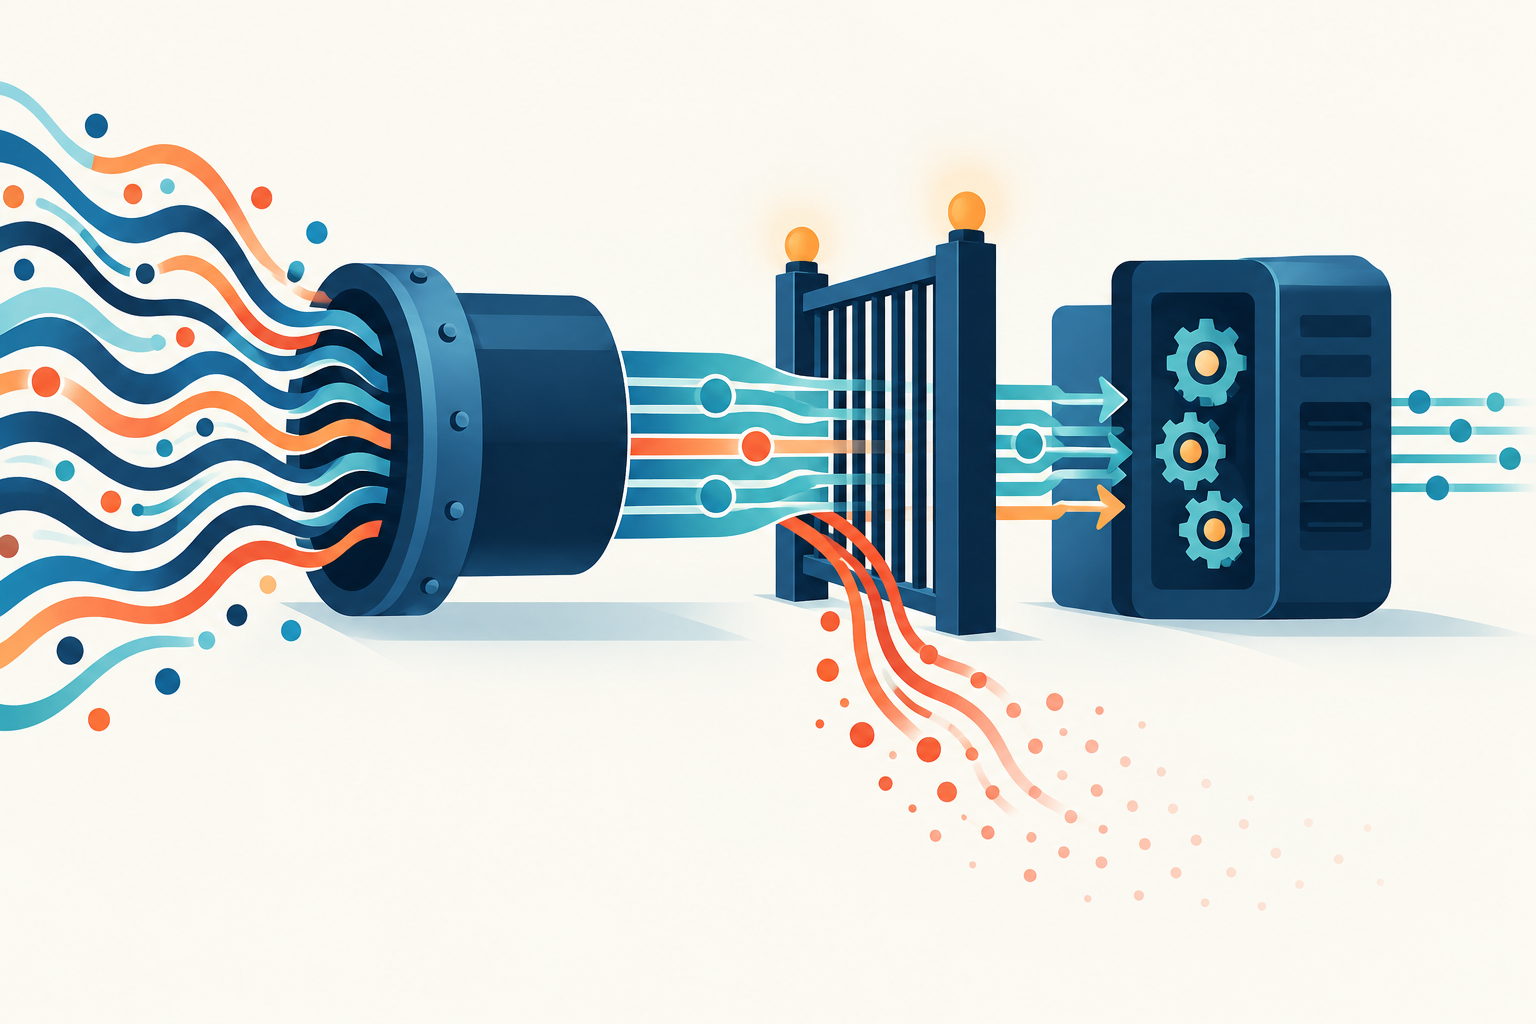
研究关注的是错误结果的传播
2019年CPDoS研究项目讨论了代理与源站对请求的处理差异,以及错误响应被缓存后对正常访问的影响。本文把它作为防守设计复盘,不表示研究中列举的厂商或版本目前仍存在相同问题。
这类现象与单纯的大流量压垮链路不同。调查时既要看资源消耗,也要检查用户拿到的对象是什么、由哪一层产生、为什么被其他请求复用。
错误响应也有生成条件
某次请求可能因为字段限制、无效格式或不支持的方法被拒绝。这种错误与请求本身有关,不一定说明目标资源对所有访问都不可用。共享缓存如果忽略区别,就可能扩大影响范围。
因此应列出各层拒绝请求的条件、返回状态、缓存指令和缓存键关系。不要仅以“4xx是客户端错误”或“5xx是服务器错误”决定一整类响应的缓存策略。
检查限制是否在正确位置执行
边缘接受而源站拒绝的请求,需要明确返回错误是否可以复用。各层限制不必完全相同,但差异应当有意设计,并保证拒绝结果不会污染其他正常访问。
升级代理、Web服务器或框架后,重新核对默认限制和方法处理。旧配置仍能启动,不说明各层语义保持不变。对不需要的兼容输入,应按业务支持范围明确处理。
隔离验证三个结果
- 普通请求可以取得预期公开测试资源。
- 受控的不符合业务要求的请求被正确拒绝,且拒绝作用范围符合预期。
- 随后再次发起普通请求,仍然取得正常资源,不复用上一条请求专属错误。
这些测试应在授权隔离环境进行,采用受控用例和停止条件。无需对生产站点构造攻击负载,也不应把一条未经验证参与缓存键的随机参数当作隔离保证。
并非所有错误缓存都不合理。对确实不存在的公开对象短期缓存404,可以减少重复工作;关键在于该结果是否适用于共享它的请求,以及恢复时能否及时更新。把错误缓存一律关掉,可能增加源站故障期间的压力。
恢复不仅是源站不再报错
修复限制或缓存规则后,仍需识别并清理已有错误副本,覆盖受影响路径及必要变体。用正常用户条件复测,确认错误比例与内容都恢复,而不只是服务器CPU下降。
应保留最初错误产生的位置及时间线,避免把清缓存后的短暂恢复当成根因解决。如果触发条件仍存在,同一问题可能再次形成。
在高防CDN验收中,可以把请求限制与错误缓存列为独立项目。结合防护效果指标观察可用性,确保防护报告不仅统计拦截数量,也说明正常请求是否持续获得正确内容。
资料核对日期:2026年10月30日。本文由AI辅助整理,技术事实依据文内原始资料核对。示例与操作清单供实施参考;产品配置和软件维护状态以实施时的官方资料为准。
涉及漏洞与安全事件的文章,请结合文中来源、发布时间和厂商最新公告核对。产品配置与防护效果以实际业务验证为准;资料纠错可联系 support@waf.pro。