提到TLS组件修复,团队往往先找对外提供HTTPS的网站,却忽略主动连接外部服务的程序。2022年OpenSSL证书解析漏洞的复盘价值,在于让资产调查围绕“谁在验证对方证书”展开,而不只围绕“谁开放了443端口”。
先明确历史公告范围
OpenSSL在2022年11月1日发布的公告列出CVE-2022-3602与CVE-2022-3786,受影响版本为3.0.0至3.0.6。问题位于X.509证书验证中的名称约束检查;公告说明了证书信任相关前提,以及TLS客户端和请求客户端认证的服务端路径。
这些信息不表示所有HTTPS服务都可以被直接利用,也不表示只要存在OpenSSL就符合条件。3.0.7是该事件的历史修复节点,当前升级应采用发行方仍支持且包含所需修复的版本。
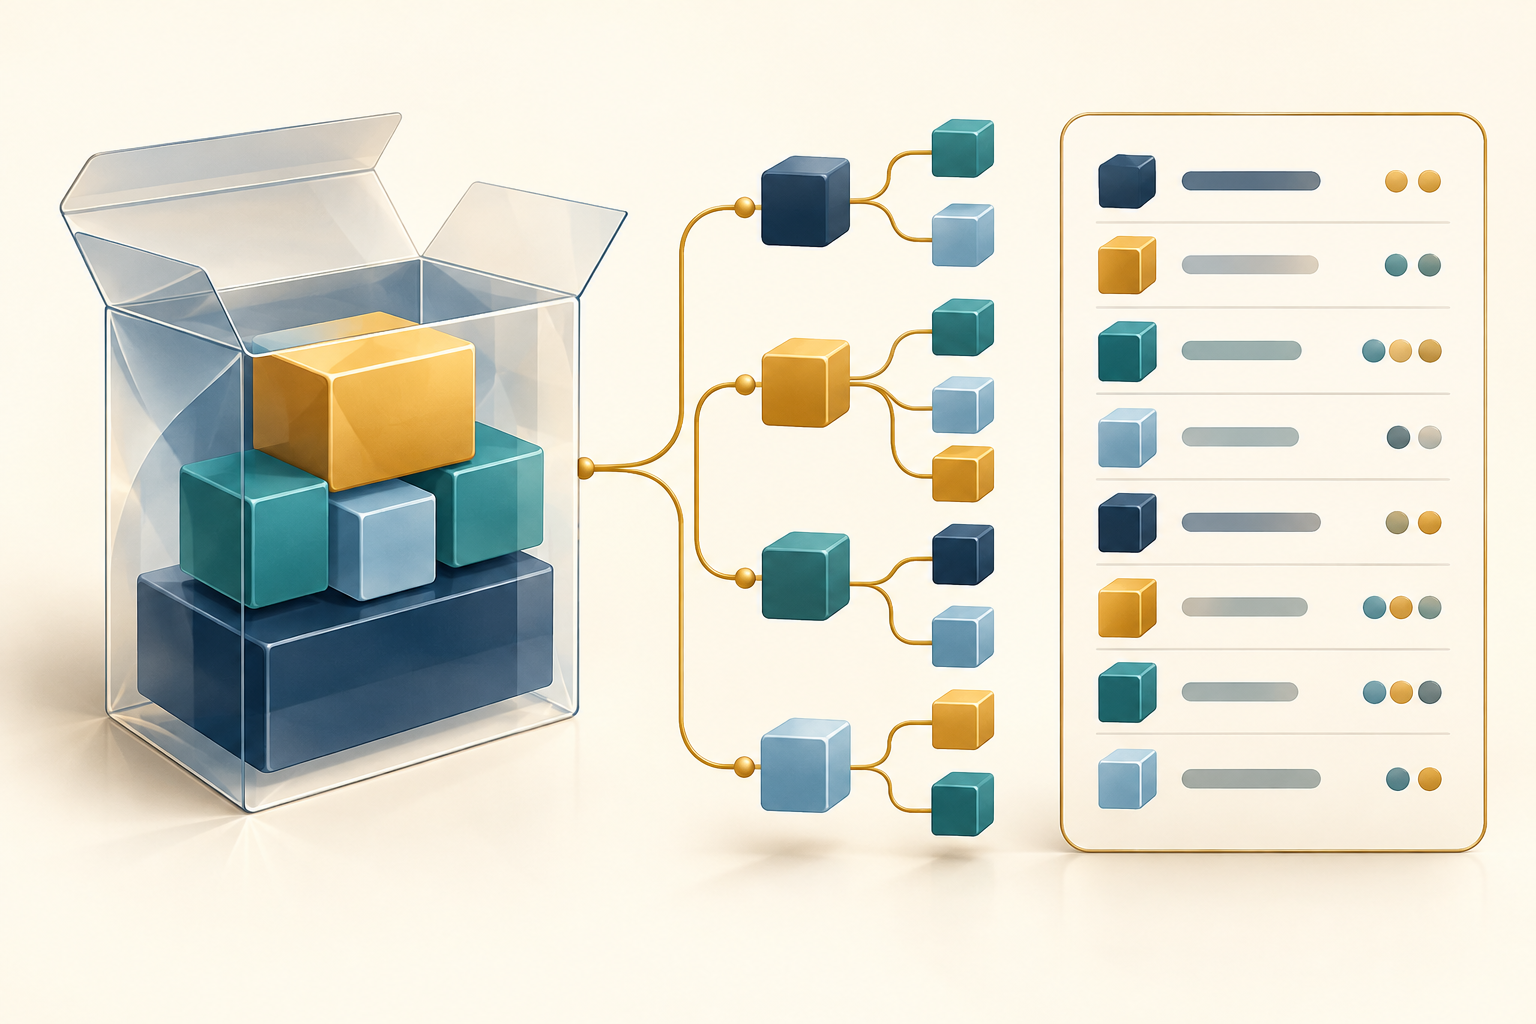
按证书解析方盘点
| 组件 | 可能验证的对象 | 需要查明 |
|---|---|---|
| 回源代理 | 源站服务端证书 | 实际TLS库与验证配置 |
| 后台API客户端 | 第三方服务证书 | 运行时、依赖副本及目标来源 |
| 双向TLS服务 | 客户端证书 | 认证位置与信任范围 |
| 运维及下载工具 | 外部站点证书 | 执行环境和更新来源 |
该表用于调查路径,并非受影响产品名单。某个程序可能使用其他TLS实现,或包含发行版回移植修复,需要实际证据确认。
TLS终止位置决定谁负责什么
用户连接在边缘终止后,边缘到源站可能建立另一条TLS连接。两条连接中的客户端和服务端角色不同,使用的组件也可能不同。平台修复自身组件,不能自动证明源站程序及后台下载客户端已经完成更新。
应向托管服务方取得适用范围说明,同时由部署方核对自己管理的代理、应用和工具。记录具体实例、运行包、库来源与更新时间,避免“供应商已处理”成为覆盖所有资产的模糊结论。
不要用关闭验证换取表面恢复
证书验证失败时,应调查信任链、名称和实际组件状态,不能把长期跳过证书校验作为修复。对于双向认证场景,临时改变认证方式还会影响访问边界,应有替代控制和明确退出条件。
修复验证使用合法测试证书和正常业务请求即可,本文不提供恶意证书构造方法。若业务对第三方连接依赖较多,可以按目标和调用方建立回归列表,确认更新后没有遗漏特定任务。
完成标准应包含运行状态
软件包安装完成之后,检查相关进程是否已切换到新的受支持构建,必要的服务重启是否完成,镜像和部署模板是否同步更新。保留版本及运行证据,不能仅截图包管理器的成功消息。
在SCDN回源方案里,这项检查应与服务端证书、客户端身份和源站授权分别记录。结合部署组件清单维护,后续TLS公告到来时就能更快定位真正需要核对的解析方。
资料核对日期:2026年10月30日。本文由AI辅助整理,技术事实依据文内原始资料核对。示例与操作清单供实施参考;产品配置和软件维护状态以实施时的官方资料为准。
涉及漏洞与安全事件的文章,请结合文中来源、发布时间和厂商最新公告核对。产品配置与防护效果以实际业务验证为准;资料纠错可联系 support@waf.pro。