梳理网站通知、客服和营销邮件来源,理解 SPF、DKIM 与 DMARC 的分工,并逐步验证域名防伪策略。
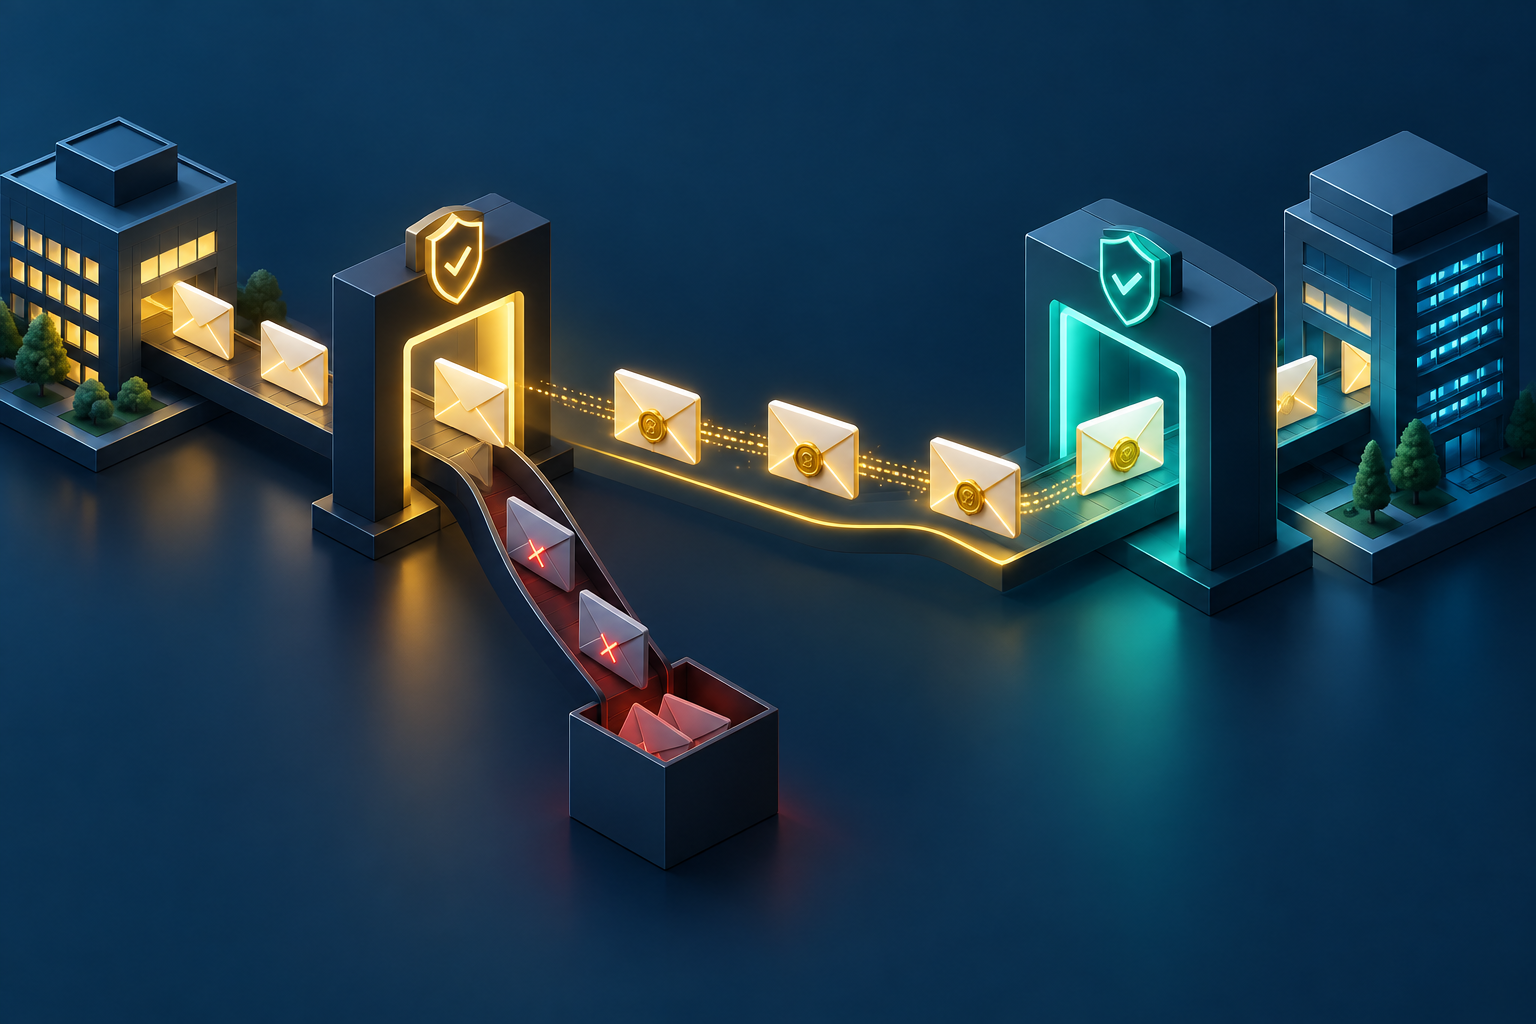
主邮箱能正常发信,不代表网站密码重置、工单系统和第三方通知平台都已经配置正确。域名邮件认证最容易遗漏的,正是这些分散的发信渠道。直接收紧策略,可能先拦住自己的业务邮件。
先画出实际发信清单
列出每一类邮件:员工邮箱、网站注册和找回密码、账单通知、客服工单、营销订阅、监控告警。为每类记录服务商、使用的发件域名、业务负责人和测试收件箱。发送频率低的月度报表、灾备平台也应在清单中。
理解三种机制的分工
SPF 描述哪些来源可以代表相关域发送邮件;DKIM 使用签名帮助接收方验证邮件;DMARC 把认证结果与用户看到的 From 域名对齐,并表达处理策略。DMARC 通过通常需要对齐的 SPF 或 DKIM 至少一项通过,并非要求二者每次都同时通过。
Google 的发件人指南说明了这些认证要求以及域名对齐的重要性。配置时应结合具体邮件服务商文档检查,不能只看 DNS 中“存在一条记录”。签名域名、退信域名与界面上显示的发件域名可能不同。
建议采用分阶段验收
- 验证已知渠道:从每个业务系统发送测试邮件,检查接收方认证结果,确认 SPF、DKIM 和对齐状态。
- 观察报告:在适合自身环境的监测阶段收集 DMARC 报告,识别遗漏来源和异常来源。仅采用 p=none 并不表达强制隔离或拒收策略。
- 修复遗漏:联系真实业务负责人核对第三方发送服务,不要因为报告中出现陌生来源就直接扩大授权。
- 逐步收紧:在关键业务邮件、转发和邮件列表场景经过验证后,再按计划调整隔离或拒收策略,并保留回退方案。
报告接收渠道和解析平台也要有明确负责人。邮件统计可能包含业务相关信息,保存和访问方式应符合内部要求,避免把完整报告随意公开。
不要把域名认证当成全部反钓鱼能力
DMARC 不能替你辨别所有欺骗性内容,也不能阻止攻击者使用相似域名或已被攻陷的真实邮箱。它也不是邮件内容加密。域名监控、员工识别训练和账号访问保护仍需独立建设。
最终验收结果应包含各渠道的样本、认证结果、策略变更记录和异常处理人。修改后继续观察关键邮件是否送达,不要只以 DNS 查询成功作为结束标准。
参考:Google:Email sender guidelines。资料核对:2026-10-04。
