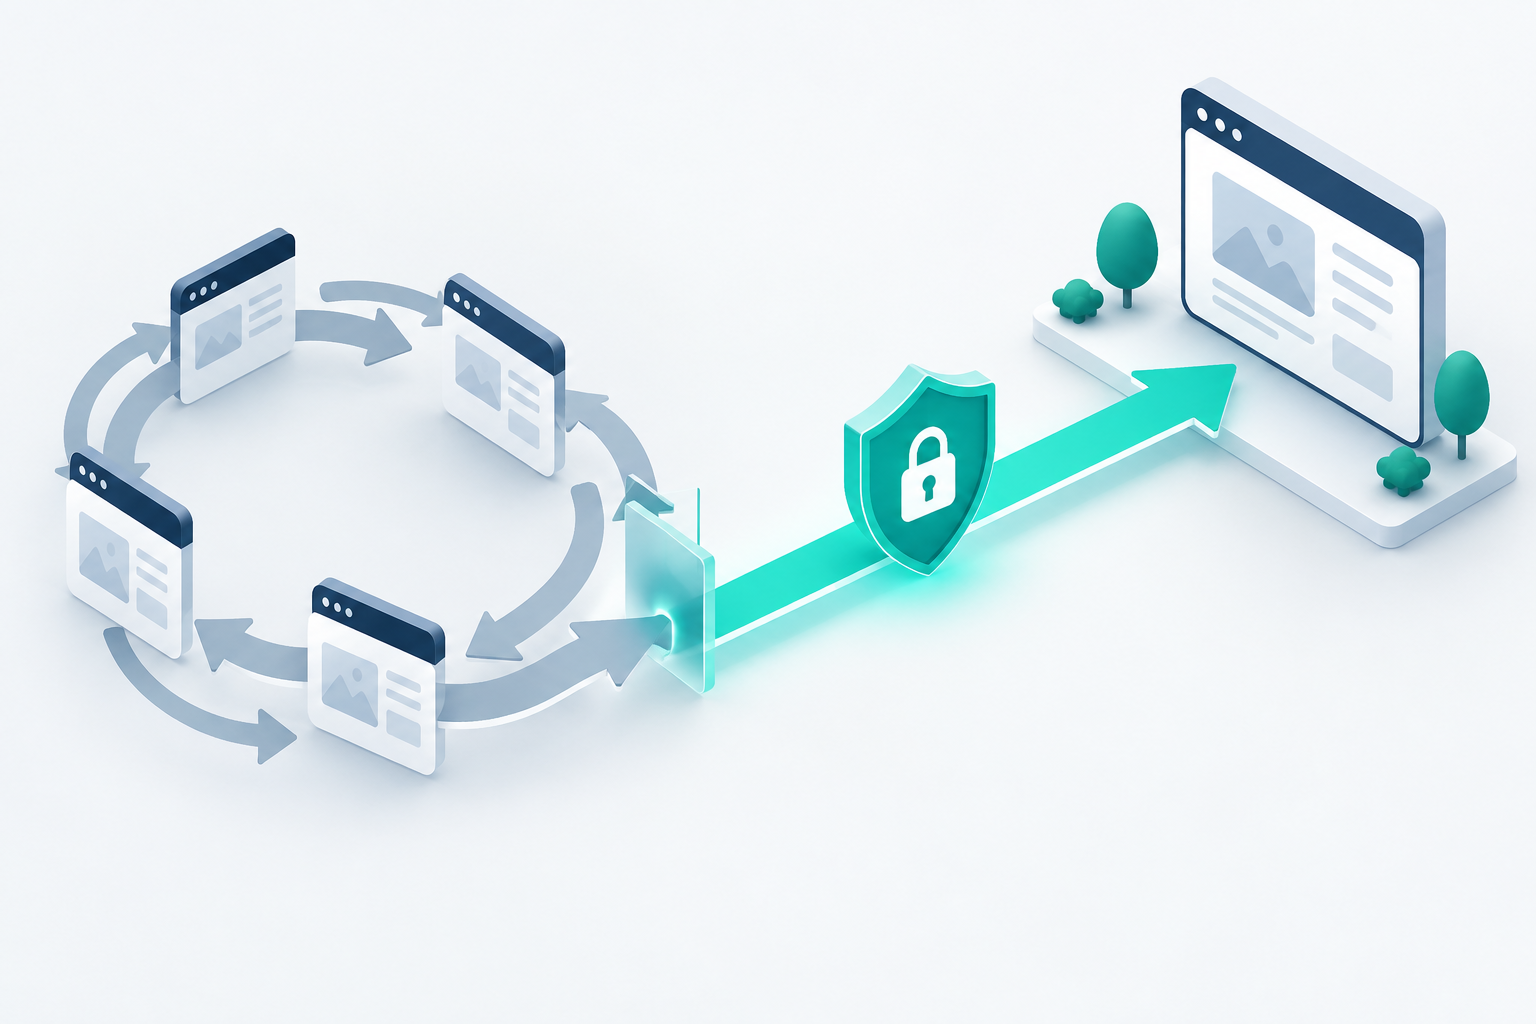
HTTPS循环跳转往往来自边缘、代理和应用对协议或主域名的判断冲突。逐跳记录Location,并在保持加密保护的前提下修正规则。
开启HTTPS后出现“重定向次数过多”,常见原因不是证书本身失效,而是几层系统对当前协议或目标地址意见不一致。边缘节点要求HTTPS,应用又把请求转回HTTP;或者一个规则加www,另一个规则再删除www,请求就会来回循环。
先画出实际连接的两段
浏览器到CDN、CDN到源站是两条连接。浏览器使用HTTPS,不代表回源一定使用HTTPS;应用看到的连接协议,也未必就是用户最初采用的协议。先查清回源模式与代理传递信息,再决定在哪一层执行跳转。
Cloudflare 的官方排障文档给出一个具体例子:Flexible 模式以HTTP回源,而源站强制HTTP转HTTPS时可能形成循环。其他服务商名称不同,但仍应按其实际回源机制分析,不能把产品模式直接照搬到自己的控制台。
记录每一跳,而不是只看最终报错
使用浏览器网络面板,或在自有网站上执行以下诊断命令。它不会修改服务器配置;Windows 可用 curl.exe。
curl -sS -L --max-redirs 10 -D redirects.headers -o page.html "https://example.com/guide/"按顺序整理状态码和 Location:是协议变化、主机名变化,还是路径尾斜杠变化?若没有变化却反复跳到同一个地址,应用可能一直误判当前请求状态。测试还应覆盖HTTP入口、HTTPS入口和历史域名入口。
把跳转职责收敛到明确规则
- 明确最终协议、主域名和路径格式,避免插件、Web服务器与CDN各自实现相反规则。
- 若应用依赖代理协议标头,只信任指定代理传来的值,不直接信任外部访客自行提交的标头。
- 采用HTTPS回源时,先确认源站证书、主机名校验和回源连通性正确。
- 修复后清理受影响的重定向缓存,再检查真实访问路径。
不要通过长期关闭证书校验或降级为明文连接来掩盖配置冲突。涉及代理信任边界时,可结合可信代理链检查和证书部署验收一起验证。
验收不仅是浏览器不报错
最终页面应呈现正确正文,必要图片和脚本可加载,登录和表单流程没有被错误跳转。内链、Sitemap和canonical应与最终地址一致。记录新旧规则与回退方式,避免下次插件升级后再次出现多层重复跳转。
参考资料
作者:lgd。资料核对:2026-10-08。本文采用 AI 辅助整理;示例用于说明方法,不代表本站实测数据。