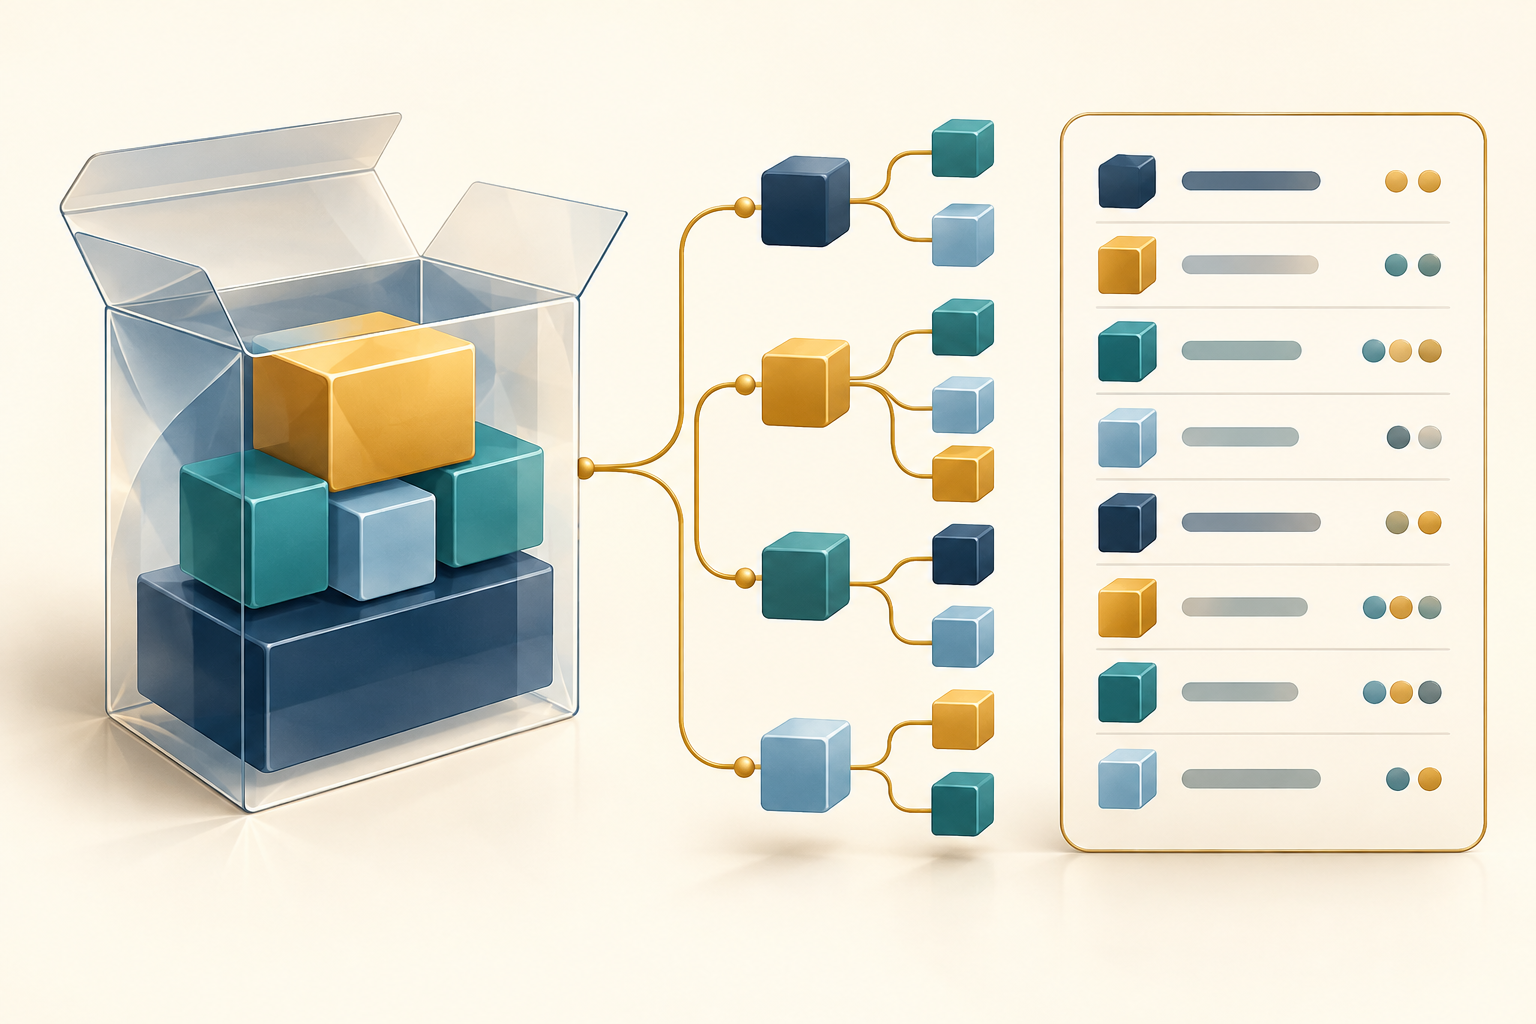
供应商交付了一份 SBOM,或者构建流水线自动导出组件清单,并不意味着供应链检查已经结束。只有能回答“这个组件在哪个正在运行的服务里”,清单才能帮助漏洞响应。本文关注网站团队如何把 SBOM 接入日常资产管理。
先确认清单描述的对象
SBOM 是软件物料清单。CycloneDX 将其用于描述软件组件、版本以及依赖关系等信息。接收一份清单时,先记录生成工具、生成时间、扫描范围和对应产物。最好与构建编号、发布版本和镜像摘要绑定,避免把同名文件误当成同一批产物。
例如,测试环境和生产环境都叫“最新版本”,但使用不同镜像时,一份清单不能自动代表两个环境。应当通过发布记录把产物关联到服务、集群、实例和业务负责人。
检查三种常见的空白
- 标识不完整:只有组件名称,没有可区分生态与版本的信息,容易发生同名误匹配。
- 范围不清:只扫描直接依赖,却被当成包含传递依赖、系统包和运行时扩展的完整结果。
- 时间不同步:清单来自上一次构建,实际部署已经热修复或手工替换过文件。
不确定的字段应标为待核对。缺失信息会影响结论,不应默认解释为“没有相关组件”。区分构建阶段依赖与实际运行组件,也有助于安排不同的处置负责人。
把漏洞匹配变成可复核工单
出现新公告后,先根据生态、组件标识和受影响版本筛选,再核对厂商修复说明及实际配置。自动匹配可以产生候选项,但不能独立证明漏洞可利用或完全不适用。若维护“不受影响”的说明,应附依据、适用版本和复查条件。
一张可执行的工单可以包含:漏洞编号、匹配组件、清单版本、相关产物摘要、部署位置、责任人、处置状态和验证记录。升级后重新生成清单,并检查旧产物是否仍在生产、备用节点或定时任务中使用。
用一次演练检验清单是否有用
选择一个已知组件,模拟收到安全公告:从清单查到它,定位实际部署,联系负责人,再证明升级后的产物确实已替换。如果任一步只能靠口头猜测,就先补上那个关联关系。保存历史清单也能支持回溯,但访问范围应符合内部信息管理要求。
SBOM 提供可见性,不是“无漏洞证明”,也不等同于软件经过安全审计。将它与发布管理和构建流水线权限检查结合,才更容易形成持续维护的流程。
参考:CycloneDX:Software Bill of Materials。资料核对:2026-10-04。
