为了自动续期证书,把拥有全域名修改权的DNS密钥放到网站服务器上,虽然方便,却把网站主机与域名控制放在了同一个风险范围里。设计DNS-01自动化时,应先确认工具真正需要哪些操作,再决定凭据权限。
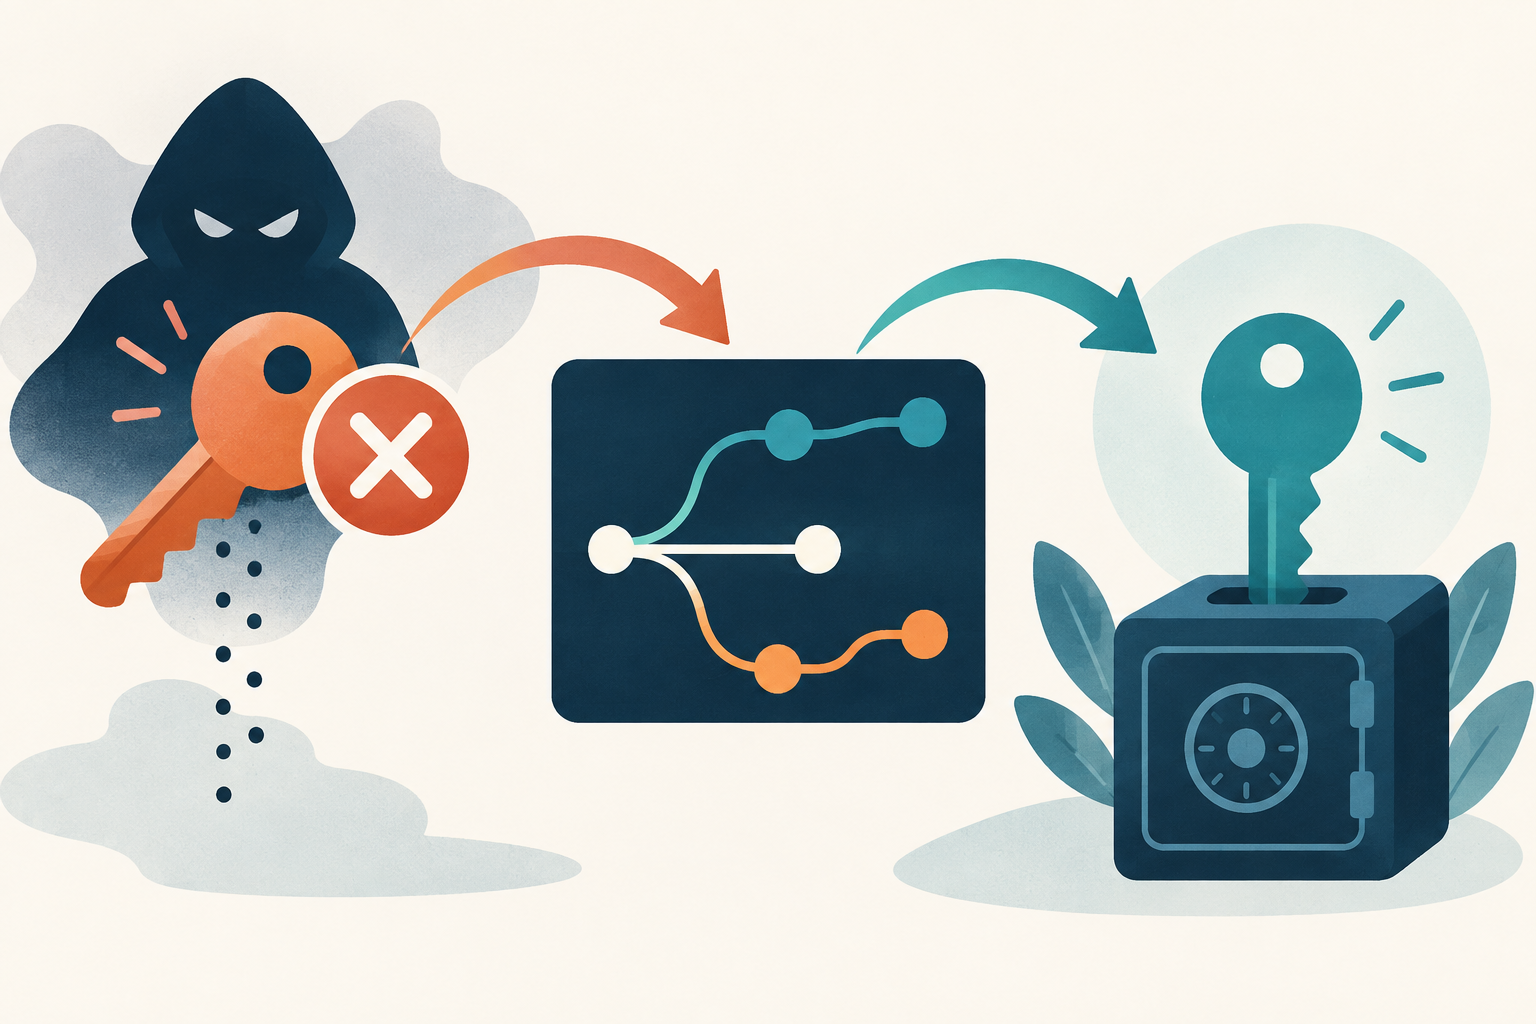
验证需要的能力应被明确列出
Let’s Encrypt的挑战类型文档说明,DNS-01通过特定名称下的TXT值完成域名控制验证,并建议缩小API凭据范围或使用独立验证环境。其文档也说明可以通过CNAME或NS把挑战回答委派到其他区域。
是否支持某种委派和权限粒度,还需核对实际证书客户端、CA及DNS服务。不能因为方案在原理上可行,就假定所有托管CDN都允许按同样方式配置。
比较三种管理安排
| 安排 | 优点 | 需要检查 |
|---|---|---|
| 受限DNS凭据 | 直接自动更新必要记录 | 是否真正限制到区域、名称或操作 |
| 独立验证区域 | 将挑战更新与主业务DNS分离 | 委派关系、生命周期及清理责任 |
| 独立证书管理服务 | 减少网站主机上的DNS凭据 | 证书交付、私钥保管及部署授权 |
这是选择框架,不是要求每个站点增加一套复杂平台。小站也可以从受限凭据、明确负责人和失败告警开始,但应知道当前权限能修改到哪里。
并发验证不能互相删除记录
多个证书任务可能同时使用相同挑战名称。自动化清理时应识别自己创建的值,避免删除其他仍在进行的验证数据。测试包含并发申请、任务失败和重试,确认记录数量不会无限增长,也不会因一次清理让另一项任务失败。
提交验证前,应确认记录已在实际权威服务上可见。固定等待几秒只适合经过验证的环境,不能作为所有DNS服务的通用保证。若有发布完成状态或查询校验机制,应在工具能力范围内使用。
凭据轮换也需要一次完整演练
先创建范围正确的新凭据,在测试流程验证新增及清理记录,再切换正式任务。确认全部使用方完成更新后撤销旧凭据,并检查配置文件、任务日志和历史工单里是否残留敏感值。
不要为了避免续期中断而让旧密钥永久保留。若新凭据测试失败,应定位缺少的具体权限,而不是立即恢复为账户级管理员权限。
证书签发成功之后还没结束
验证任务只证明签发流程取得了必要授权,证书还需安全交付并在正确入口部署。应分别监控验证失败、签发失败和部署失败,让告警能够指向相应维护方。
接入安全加速SCDN时,提前确认平台要求的凭据类型和替代验证方式。凭据若疑似泄露,应依照密钥撤销与轮换流程处理,并评估其能修改的整个DNS范围,不能只重新申请一张证书。
资料核对日期:2026年10月30日。本文由AI辅助整理,技术事实依据文内原始资料核对。示例与操作清单供实施参考;产品配置和软件维护状态以实施时的官方资料为准。
涉及漏洞与安全事件的文章,请结合文中来源、发布时间和厂商最新公告核对。产品配置与防护效果以实际业务验证为准;资料纠错可联系 support@waf.pro。